Během jediného týdne vyšly záplaty pro čtyři široce rozšířené nástroje. Ve všech čtyřech případech jde o chyby, které umožňují útočníkovi spustit kód nebo vyřadit službu z provozu, aniž by potřeboval platný účet.
Acresia Digest

Evropský sbor pro ochranu osobních údajů svým závazným rozhodnutím zamítl procesní odmítnutí stížnosti belgickým dozorovým úřadem a uložil mu stížnost posoudit věcně.
Tři techniky s příznačným názvem připomínají, že útočníci nepřestávají hledat skuliny tam, kde je obrana soustředěna na jiný typ hrozby.
Evropský sbor pro ochranu osobních údajů vyzval Evropskou komisi, aby navrhla jasný právní základ pro výměnu informací mezi regulátory s odlišnými kompetencemi. Sbor se zároveň zabýval tím, jak národním úřadům ulevit od rostoucího počtu složitých stížností.
Červencový Patch Tuesday přinesl největší vydání v historii Microsoftu – 622 opravených CVE, více než trojnásobek červnového rekordu. Dva z nich se aktivně zneužívají.
Národní úřad pro kybernetickou a informační bezpečnost zveřejnil přehled kybernetických incidentů za červen 2026. Po měsících relativního klidu přišel první nárůst počtu incidentů v letošním roce.

Malware OkoBot aktivně napadá hardwarové kryptoměnové peněženky od dubna 2025. Jeho modul SeedHunter zobrazí falešnou výzvu k zadání seed phrase uvnitř skutečné peněženkové aplikace – žádná falzifikace webu ani nahrazení ikonou.
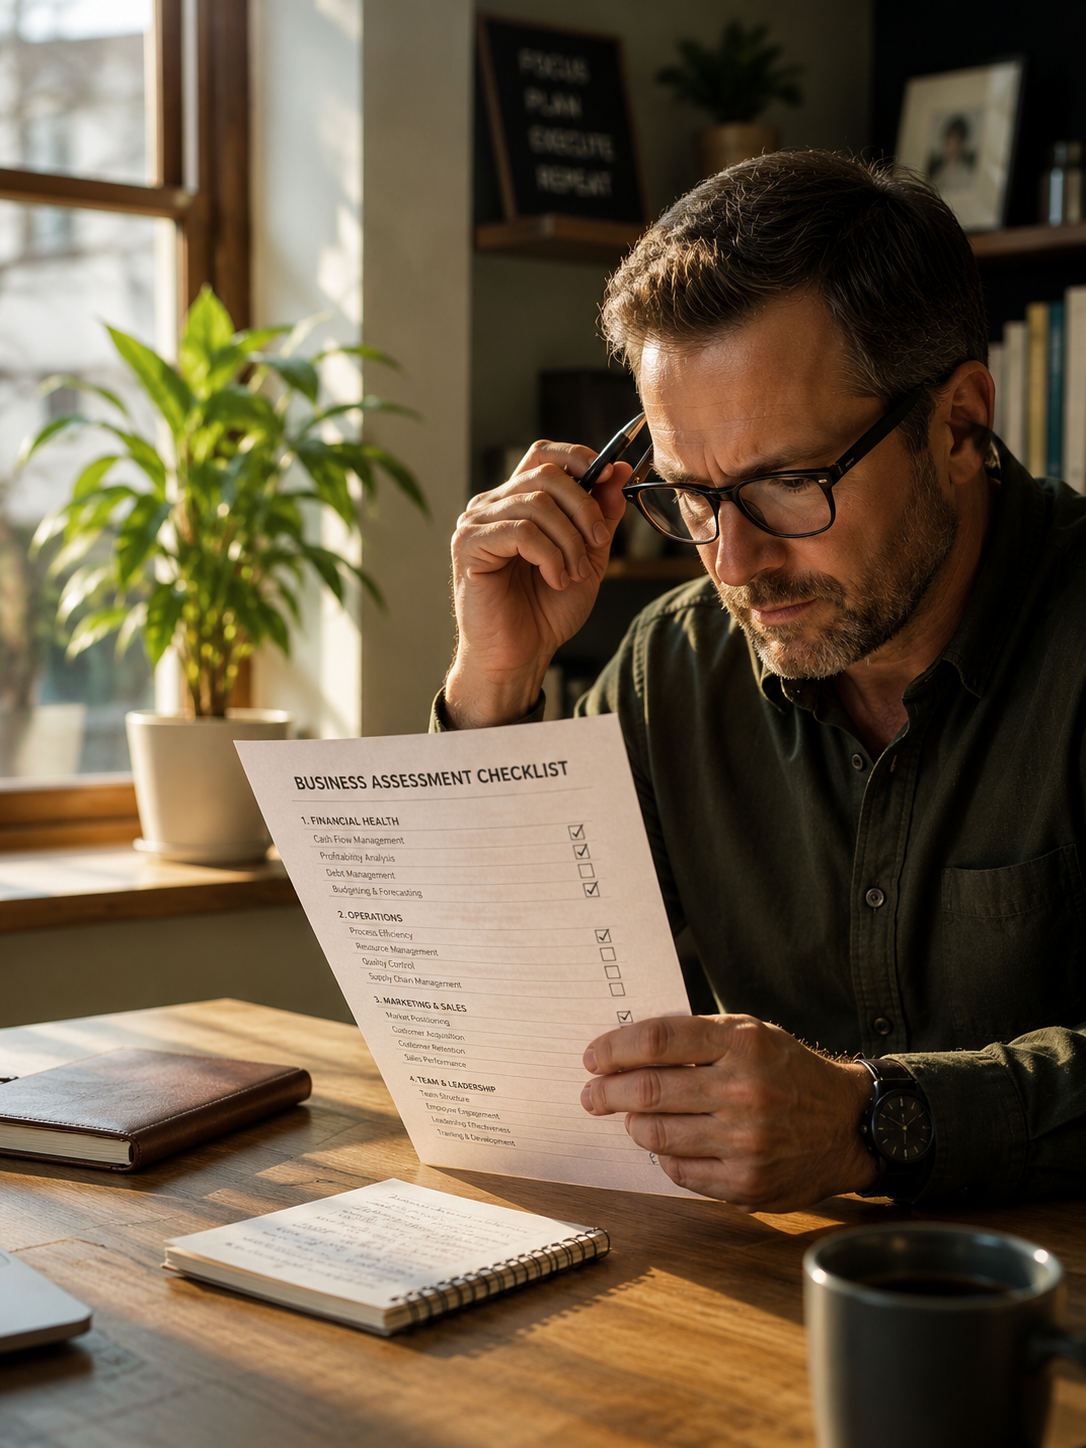
Agentura ENISA vydala nástroj pro sebehodnocení malých a středních podniků v oblasti kybernetické odolnosti a zároveň zveřejnila výsledky průzkumu, který zmapoval stav jejich připravenosti na Cyber Resilience Act.

Patnáct let stará chyba v plánovači linuxového jádra dovoluje kterémukoli přihlášenému uživateli získat plná rootovská oprávnění – funkční exploit je podle objevitelů spolehlivý v 97 procentech pokusů a obchází i izolaci kontejnerů.