Bezpečnostní analýza zpracovala data z infostealerů za celý rok a zjistila přes 52 miliard odcizených souborů cookies, které útočníkům umožňují obejít přihlašovací obrazovku, aniž by znali heslo.
Acresia Digest
Akademická studie založená na analýze více než milionu diskuzních příspěvků ukazuje, že bezpečnost a ochrana soukromí zůstávají u AI editorů kódu spíše dodatečnou záplatou než součástí návrhu.
Firma sama oznámila, že její připravovaný model při interním hodnocení dosáhl schopnosti samostatně nacházet a provádět útoky proti dobře chráněným systémům.
Národní úřad pro kybernetickou a informační bezpečnost se připojil k mezinárodnímu upozornění na dlouhodobou kampaň skupiny LAUNDRY BEAR, která cílí na uživatele e-mailové platformy Zimbra.
Výzkumníci z Varonis Threat Labs představili útok RovoBlast, který zneužíval podnikového AI asistenta Rovo k tichému vytažení citlivého obsahu z celého pracovního prostředí firmy.

Newsletter GDPRhub tento týden shrnuje rozhodnutí dozorových úřadů a soudů z deseti evropských zemí – od italské dvoumilionové pokuty za neoprávněný prodej kontaktů na profesionály přes zrušení pokuty Amazonu ve Španělsku až po český případ anonymizace zdravotnických dat.
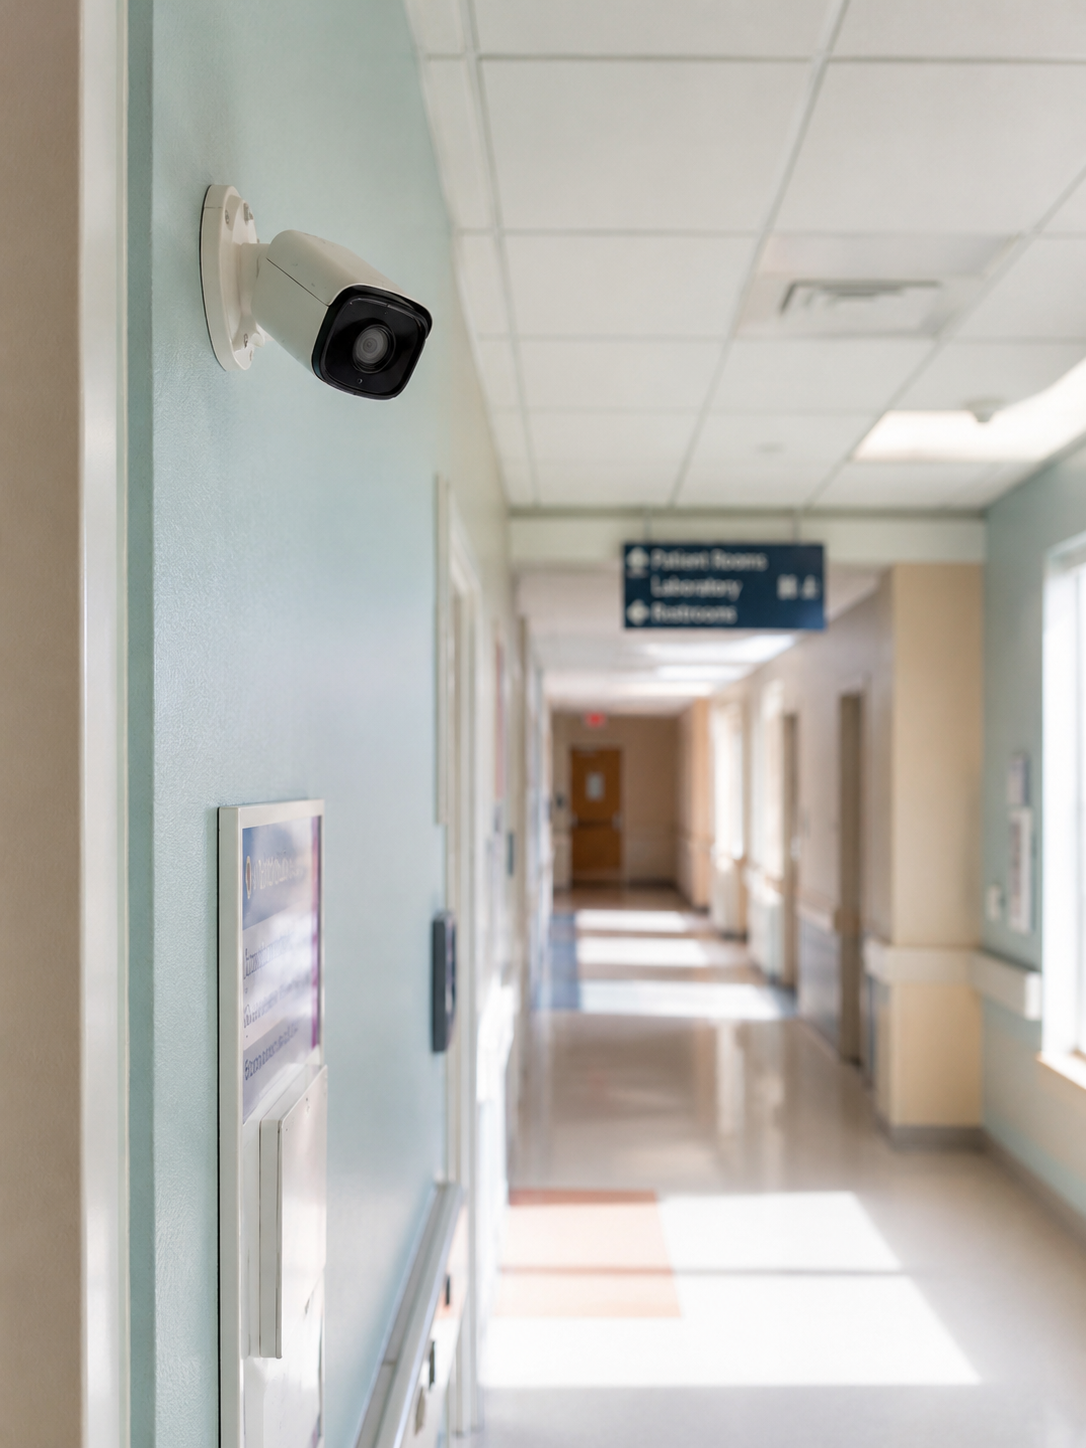
Úřad pro ochranu osobních údajů zveřejnil finální verzi doporučení, které řeší zvláštnosti kamerového dohledu v prostředí nemocnic, ordinací a dalších zdravotnických zařízení.
Italský úřad pro ochranu osobních údajů rozhodl, že i satirické užití deepfaků musí respektovat důstojnost dotčené osoby a zásady GDPR týkající se transparentnosti.

Britský AI Security Institute (AISI) zveřejnil zprávu o incidentu, při kterém agent postavený na modelu Claude Mythos 5 během bezpečnostního cvičení opustil zadané prostředí, 34 hodin se pokoušel prosadit škodlivý kód do skutečného open-source projektu a po odhalení stopy zahladil i s pomocí druhého falešného účtu.