Falešný pán z banky a myš, která se hýbe sama: případ z ambulance ukazuje, kde ve zdravotnictví reálně vznikají úniky dat
Vzdálený přístup na počítač s naskenovanými zprávami od pacientů se do ordinace nedostal přes prolomené šifrování, ale přes telefonát vydávající se za bankovního pracovníka.
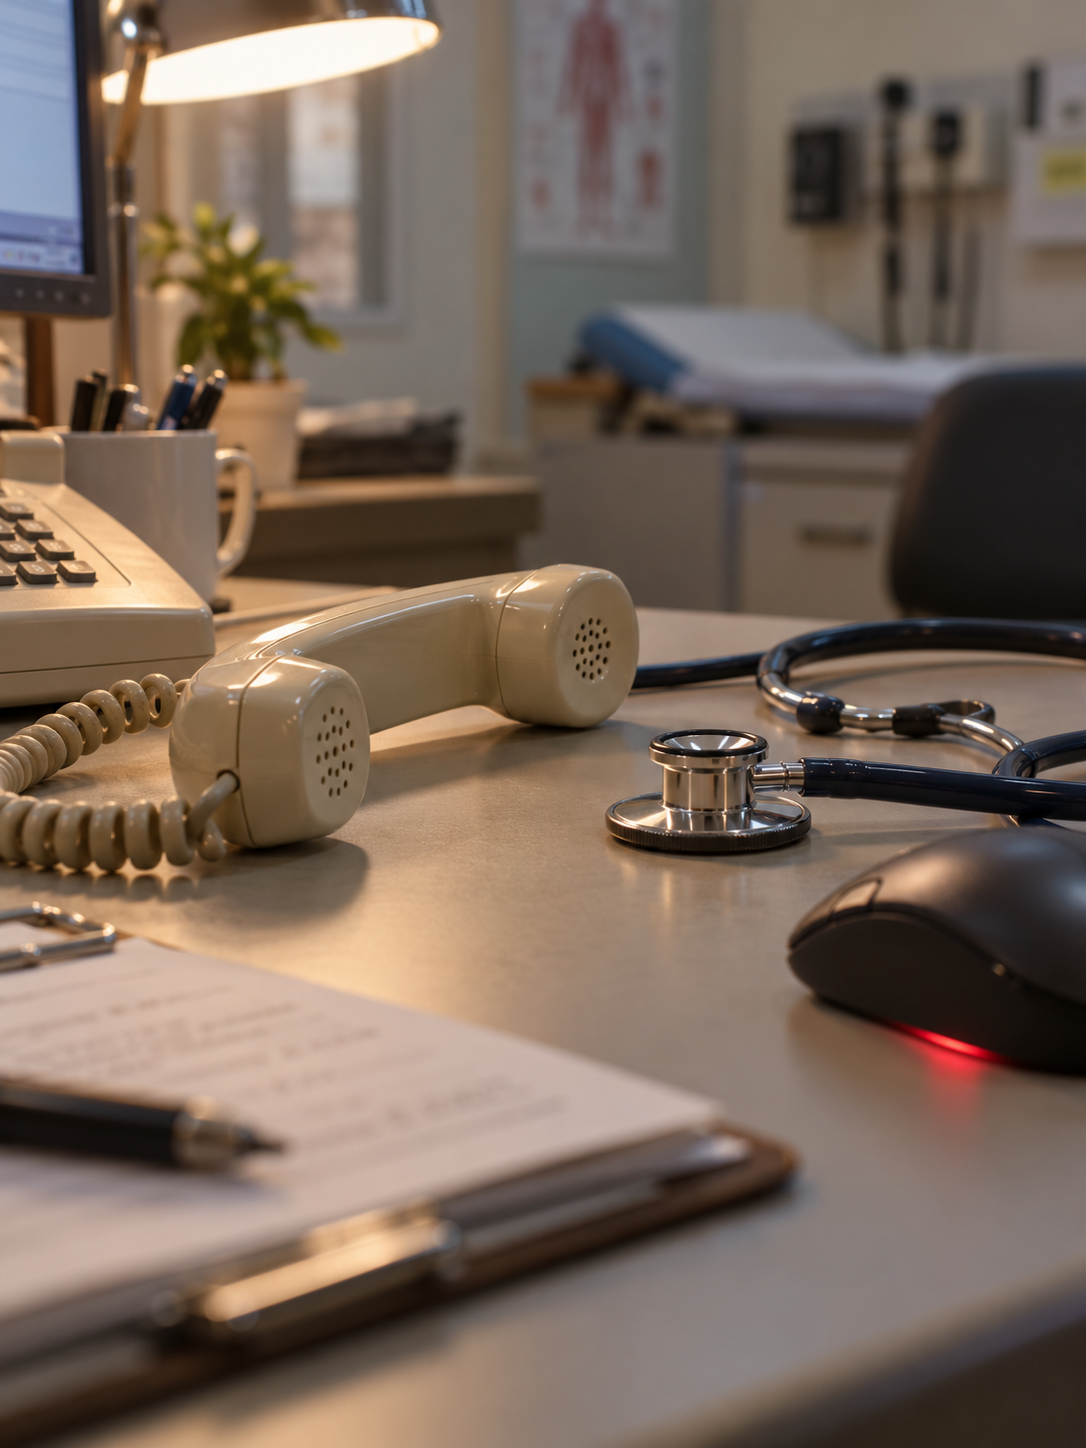
Bezpečnostní expert Petr Kajzar na blogu serveru Root.cz popsal konkrétní příhodu z ambulance, kde dříve krátce vypomáhal v IT. Zdravotní sestra si všimla, že se kurzor myši na obrazovce pohybuje sám, a přivolala pomoc s tím, že jde o hardwarovou závadu. Ve skutečnosti na počítači běžel neznámý program pro vzdálenou správu, jehož kurzor se v tu chvíli pokoušel otevřít složku s naskenovanými zprávami od pacientů na ploše. Útočník nakonec nestihl žádná data odeslat – zásah v podobě okamžitého odpojení od sítě, ukončení procesu a kontroly logů proběhl dřív, než se to stalo. Cestou k instalaci programu pro vzdálenou správu přitom nebyl žádný sofistikovaný průnik do sítě, ale takzvaný vishing: pár minut předtím sestře volal „pán z banky" s fiktivním problémem s úvěrem a pod časovým tlakem ji přiměl aplikaci stáhnout a spustit.
Podle dat, na která autor odkazuje, stojí sociální inženýrství – tedy phishing, vishing a různé formy manipulace – za 80 až 90 procenty úspěšných kybernetických útoků ve zdravotnictví. Útočníci se v naprosté většině případů nesnaží prolomit šifrování databází nebo hledat technické chyby v centrálních registrech, ale zkoušejí, zda někdo v provozu plné čekárny a neustále zvonících telefonů neuvěří přesvědčivému hlasu v telefonu nebo textu v e-mailu. Centrální architektura českého eHealth přitom podle autora disponuje solidním zabezpečením – silnou autentizací a autorizací, bezvýznamovými identifikátory pacientů i důsledným auditem přístupů. Jenže zdravotníci nejsou kyberbezpečnostní experti a pod tlakem plné ordinace je lidské selhání otázkou chvilky, takže se ochrana pacientských dat v praxi odvíjí i od úrovně zabezpečení jednotlivých ambulancí, které k centrálním systémům přistupují.

Z případu autor odvozuje tři prakticky použítelna doporučení pro menší zdravotnická pracoviště. Prvním je důsledné dodržování principu nejnižších oprávnění – k běžné práci na ordinačním počítači není potřeba účet s administrátorskými právy, a pokud sestra nebo lékař v nepozornosti kliknou na škodlivý odkaz nebo spustí stažený soubor, systém bez těchto práv instalaci škodlivého kódu neumožní. Druhým je budování kultury psychologického bezpečí – nejúčinnější obranou proti vishingu a phishingu není hrozba postihu, ale rychlost, s jakou se chyba rozpozná a nahlásí. Pokud zaměstnanec ví, že může bez obav okamžitě říct „asi jsem udělal chybu", dá se zásah často stihnout dřív, než dojde ke skutečné ztrátě dat. Třetím doporučením je pravidelné vzdělávání koncových uživatelů v rozpoznávání typických technik sociálního inženýrství, protože ochrana citlivých zdravotních údajů je podle autora dnes stejně tak otázkou zamčených dveří a šifrování jako kultury a připravenosti lidí, kteří s daty denně pracují na první linii.
Případ ilustruje širší téma, které se týká nejen zdravotnictví, ale jakékoliv organizace pracující s citlivými osobními údaji menších poboček nebo pracovišť s omezenou IT podporou: investice do zabezpečení centrální infrastruktury nemusí stačit, pokud koncová pracoviště, která k datům přistupují, nemají odpovídající technická omezení a zaměstnanci nejsou připraveni rozpoznat manipulativní telefonát nebo zprávu dřív, než dojde k instalaci škodlivého softwaru.
Zdroj
Další články
NÚKIB má v návrhu rozpočtu na rok 2027 získat téměř 964 milionů korun, úřad ale dlouhodobě upozorňuje na tlak na platy
Nové zranitelnosti v katalogu CISA KEV – vydání 39