Útočníci zneužívají chybu Drupal Commerce, obchody mají prověřit objednávky
Nedostatečná kontrola oprávnění v modulu Commerce Core může způsobit obchodníkům finanční škodu. Projekt vedle instalace opravy výslovně doporučuje hledat nesrovnalosti v objednávkách.
Kanadské centrum kybernetické bezpečnosti 30. října upozornilo na aktivní zneužívání CVE-2026-118539. Původní bulletin Drupalu SA-CONTRIB-2026-254 pochází z 28. října a útoky rovněž potvrzuje. Zranitelnost se týká modulu pro elektronické obchodování, nikoli automaticky každého webu s jádrem Drupal.
Commerce Core poskytuje košík, objednávkový formulář i rozhraní pro oddělené aplikace. Některé jeho cesty a datová pole entit nejsou dostatečně chráněné, což umožňuje obejít kontrolu přístupu. Bulletin uvádí možnost finančního dopadu na prodejce, ale konkrétní průběh kampaně ani výši škod nepopisuje. Nelze z něj proto dovozovat určitý způsob změny ceny nebo potvrzený únik všech zákaznických dat.
Dotčené jsou verze před 2.41 a větev od 3.0.0 před 3.3.13. Pro větev 3.x je opravou Commerce Core 3.3.13, pro starší větev vydání 8.x-2.41. Hodnocení „Highly critical“ odpovídá 21 bodům z 25 na stupnici Drupalu; nejde o skóre CVSS.
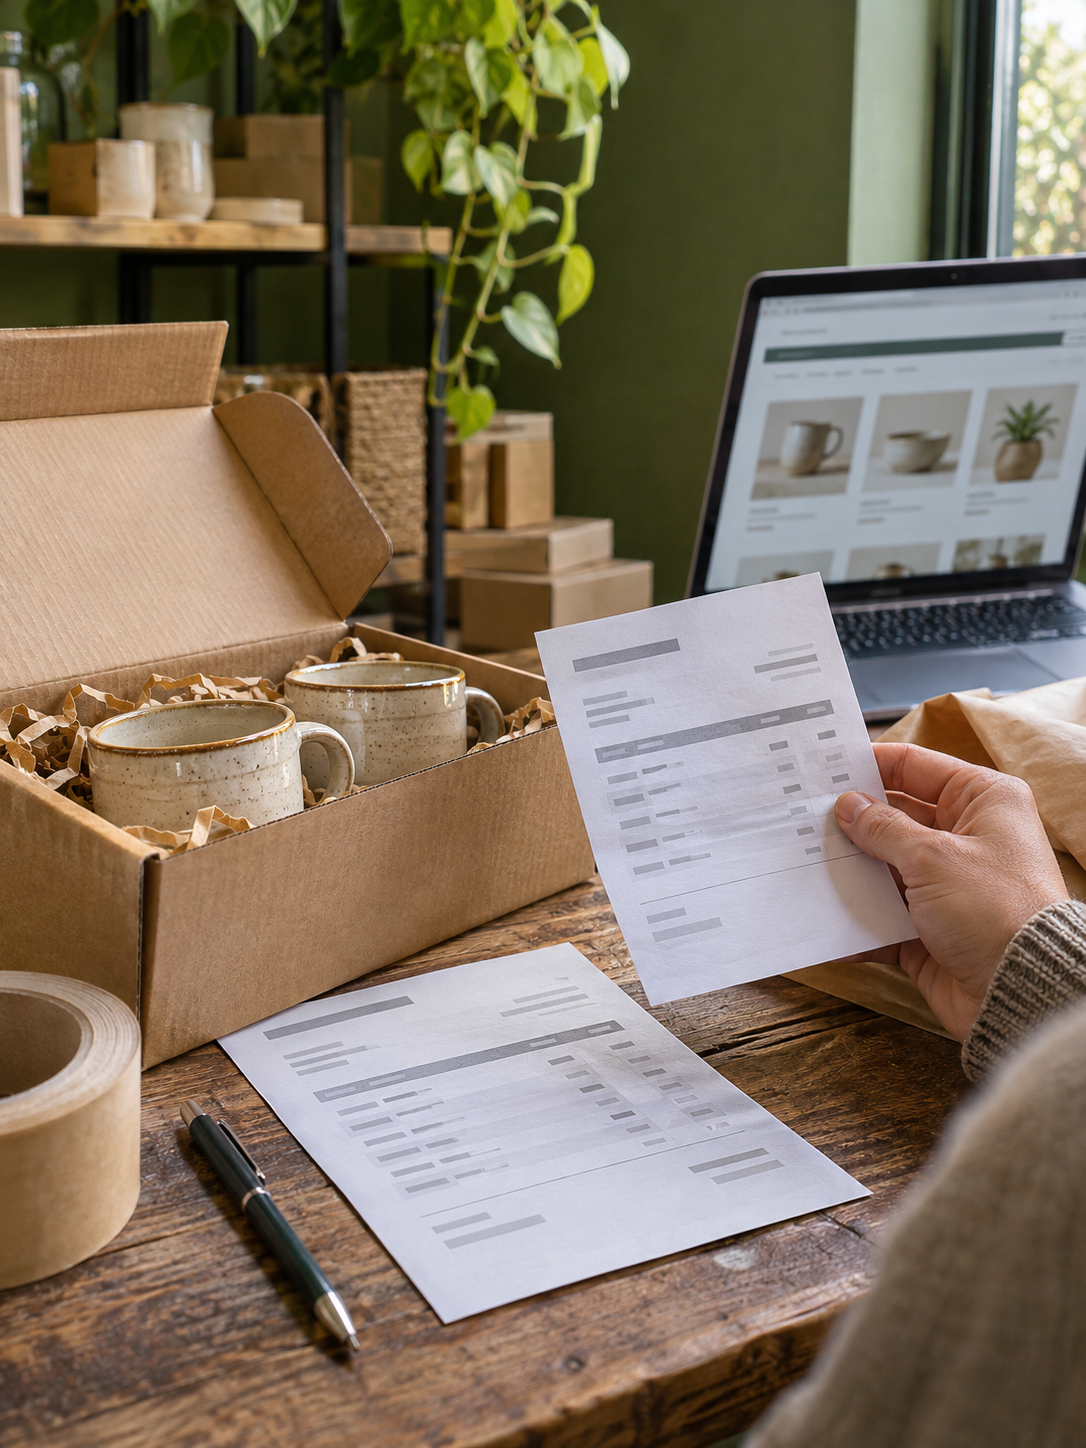
Kontrola by neměla skončit úspěšným nasazením nové verze. Doporučení projektu prověřit objednávky má zachytit následky z doby před opravou. Provozovatel může prakticky porovnat objednávkové záznamy s platbami a expedicí, odchylky předat správci aplikace a zachovat související logy. Rozsah šetření je třeba řídit skutečnými nálezy, nikoli předpokládat, že aktualizace případné starší změny v datech napravila.
Zdroj
Datum: 30.10.2026
Další články
Chainalysis potvrdila únik přihlašovacích údajů a odstavila další služby
EDPB spustil portál pro vzdělávání dětí o soukromí